锐捷授权 NaaS 服务中心·厦门捷迅通电脑有限公司
咨询热线400-980-0078锐捷NaaS官网 ↗

 找回密码
 立即注册
搜索
热搜: 活动 交友 discuz
查看: 9|回复: 4

二级医院的三网隔离怎么做:医保网、妇幼网、互联网怎么分,一码通怎么保住(附对比图+验收清单)

[复制链接]

1

主题

0

回帖

620

积分

积分
620
发表于 昨天 15:00 | 显示全部楼层 |阅读模式
先说明适用范围:本文方案面向二级医院及同体量机构——门诊部、妇幼保健院、社区卫生服务中心、民营专科。这类机构的典型状态是「医保网 + 妇幼/业务网 + 互联网」三张网 + 一套一码通。
三级医院请别看这套配置:他们业务系统多、要过等保三级、内外网之间有成批数据要交换,走的是「外网服务器 → 网闸 → 内网服务器」那一套,我们在 5 楼请了一位三级医院信息科的同行详细讲,看完你就知道自己该用哪一档。


最近给一家二级医院(含妇幼保健业务)做了三网隔离改造,把思路、对比图和验收清单整理出来,给有同样情况的机构参考。

先看现状:三条线,一张网

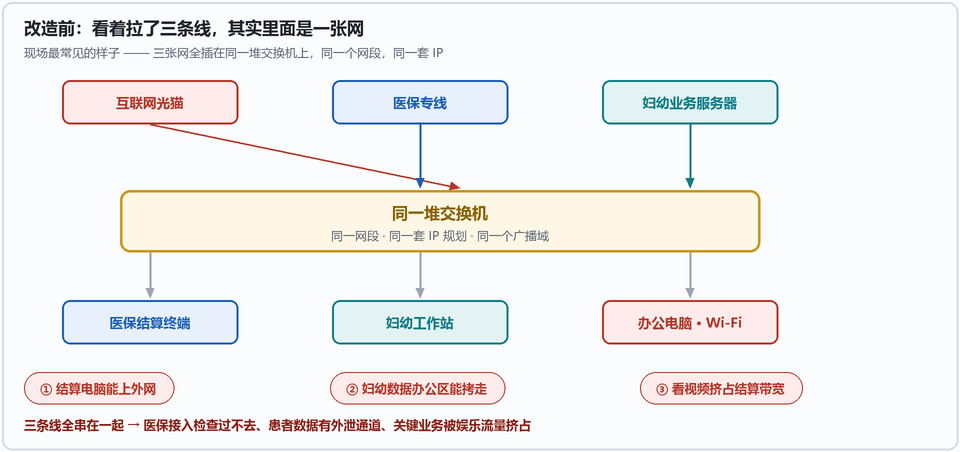
现场同时跑着三张网:医保网、妇幼网、互联网。进机房一看是很典型的样子——线确实拉了三条,但全插在同一堆交换机上,同一个网段、同一套 IP。所谓三张网,只是三条进来的线,里面早就串成了一张网。


这种状态平时能跑,但经不起问:
  • 医保结算那台电脑,能不能打开网页?——能。医保接入检查就卡这一条;
  • 妇幼系统里的数据,能不能从办公区电脑拷走?——能。等于没有边界;
  • 有人看视频、下载文件时,结算会不会变卡?——会。


真正的难点:一码通必须两边都通

要是单纯把三张网彻底断开,十分钟就完事。难在客户的一码通软件既要连内网取业务数据,又要到外网做核验、上传——断死了它就不能用。用拔网线、装双网隔离卡、两台电脑来回倒腾这些土办法,最后一定有人偷偷把线插回去,回到原点。

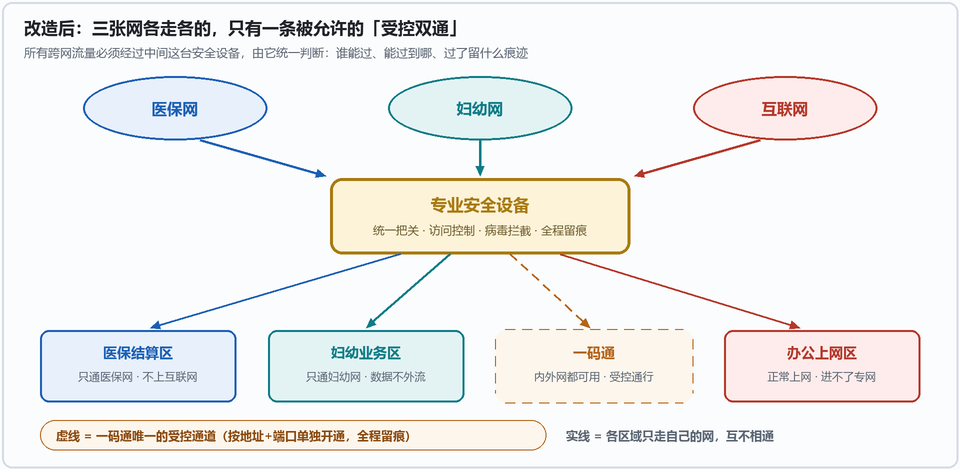
所以方案的目标不是"都断开",而是:谁都不许随便通,只有被批准的、被记录的那一条能通。

我们的做法:三张网,一台设备统一把关


所有跨网流量必须经过中间这台安全设备,由它统一判断谁能过、能过到哪、过了留什么痕迹。一码通是唯一被允许的"双通"——图中虚线那条,按地址 + 端口单独开通、全程留痕,其它程序一律不放行。

对员工来说有三个"不动":
  • IP 不动:现有电脑、打印机的网络设置全部保持原样,不用逐个改;
  • 业务不动:设备即插即用接入,分步施工,中途随时可回退到原状态;
  • 习惯不动:一码通还是那个用法,变化发生在他们看不见的地方。


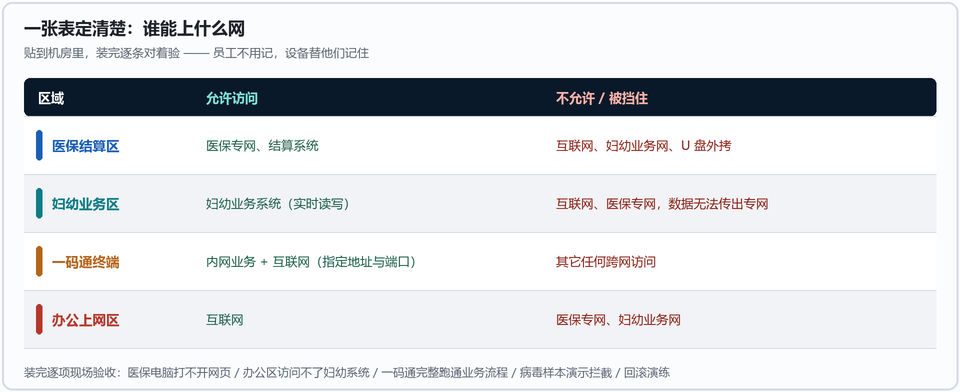
装完贴一张表,逐条对着验


上线当天逐项现场验收:医保电脑实测打不开网页并截图留档、办公区实测访问不了妇幼系统、一码通完整跑一遍业务流程、用测试样本现场演示病毒拦截、最后做回滚演练。这五件事做完,才算交付。

三个常被问到的问题

1. 会影响现有业务吗?
不影响。设备即插即用,IP 和网络设置全不用改,施工可分步进行。

2. 我们都二级了,是不是也该上网闸?
看你要过哪一档检查、业务有多复杂。二级及以下的典型场景就是三张网加一套一码通,一台安全设备把边界划清、把跨网通信收窄成一条受控通道,就够满足医保接入检查。上全套前置机 + 网闸,投入和运维复杂度是另一个量级,业务厂商还得配合改造接口——没有对应的业务规模,属于过度建设。真要评估,先看两件事:有没有成批业务数据需要内外网交换、要不要过等保三级。

3. 以后设备出问题怎么办?
我们提供安装调试、策略维护和故障响应;设备带安全防护特征库订阅,订阅期内持续获得最新的病毒与攻击识别能力。

延伸阅读


如果你所在的机构也同时跑着这几张网、又说不清它们之间是怎么隔开的,可以先做个自查:打开一台医保结算电脑,试着上个网。结果会告诉你答案。

有具体场景拿不准的,欢迎聊聊:400-980-0078(锐捷 NaaS 厦门服务中心,工作日 8:00-20:00 / 周末 10:00-18:00)。

0

主题

1

回帖

120

积分

积分
120
发表于 昨天 15:16 | 显示全部楼层

Re: 二级医院的三网隔离怎么做:医保网、妇幼网、互联网怎么分,一码通怎么保住(附对比图+验收清单)

问个实际的:我们这边是二级综合医院,规模不大,医保刷卡机 6 台、妇幼那边 3 台工作站,其余都是办公电脑。这种量级也有必要上这套设备吗?还是说先把医保那几台跟办公网断开、别让它们上网,就算达标了?

0

主题

2

回帖

9999

积分

积分
9999
发表于 昨天 15:34 | 显示全部楼层

Re: 二级医院的三网隔离怎么做:医保网、妇幼网、互联网怎么分,一码通怎么保住(附对比图+验收清单)

老吴这个问题很典型,按规模分开说:

1. 只有几台医保终端的小机构
先做最基础也是最关键的一步:医保终端与办公网断开、不上互联网——这一条就是医保接入检查的硬要求,改造成本很低,多数情况调一下网络结构就能做到。

2. 同时跑医保网 + 妇幼/业务网 + 互联网的二级医院
三张网之间的边界、以及一码通这类"两边都要通"的软件怎么管,就值得用一台安全设备统一把关了。不然今天检查能过,明天数据出了事,说不清从哪台电脑、什么时间、传走了什么。

3. 已经是三级、或者正在创三级
那就不是这个思路了。三级医院内外网之间有成批业务数据要交换(预约、报告查询、缴费、影像调阅、银医结算),要过等保三级的边界隔离要求,通常得用「外网服务器 → 网闸 → 内网服务器」这一套。这个我们不敢乱讲,正好楼里有三级医院信息科的同行,请 @医院信息科老陈 展开说说。

无论哪种,动手前建议先把"哪台电脑能上什么网"列成一张表,改完对照主楼那张验收清单逐项实测。

判断不准自己属于哪种情况的,可以打 400-980-0078 描述一下现状(几台终端、跑哪几张网、有没有一码通这类双网软件),我们帮你判断要不要上设备、上到什么程度。

完整方案说明(含改造前后对比图和网闸对比表)在官网:https://www.xmnaas.cn/insights/medical-network-isolation.html

0

主题

1

回帖

760

积分

积分
760
发表于 昨天 15:56 | 显示全部楼层

Re: 二级医院的三网隔离怎么做:医保网、妇幼网、互联网怎么分,一码通怎么保住(附对比图+验收清单)

被 @ 过来了。我在三级医院信息科,内外网、等保测评这块管了十来年,把三级这套是怎么做的讲清楚。文中不点具体厂家,讲的是通用架构。

先说结论:三级和二级不是一个思路

二级是「把三张网的边界划清楚」,三级是「在物理上彻底断开的前提下,让数据照样流动」。听着差不多,落地完全是两码事——三级要过等保三级的边界隔离要求,测评现场会看你的拓扑,光靠防火墙策略放行是过不去的。

一、三级医院的三张网,是三套独立的网

不是三个 VLAN,是三条独立链路、独立设备、独立布线:

  • 内网(业务网):HIS、LIS、PACS、电子病历、护理、手术麻醉、体检。全院诊疗命脉,7×24 不能停,PACS 影像吃带宽,主干基本万兆起;
  • 外网(办公+互联网):OA、官网、预约挂号、公众号、患者 WiFi、第三方对接。双运营商出口冗余;
  • 设备网(物联网/安防):监控、门禁、楼宇自控、能耗、智慧病房终端。独立组网、独立上联,不占内网骨干带宽。


三张网之间物理隔离,平时互不通讯。这一层如果没做到,后面全是白搭。

二、内外网之间:外网服务器 → 网闸 → 内网服务器

这条路径是三级医院的标准做法,三个角色各管一段:

1. 外网前置机(外网服务器)
放在外网侧,正面对着互联网和第三方(支付、银联、卫健委、医保、预约平台)。它干的是"脏活":接各种协议、做验签和预处理、把互联网环境里的复杂和风险挡在外面。它不碰内网任何业务库。

2. 网闸(安全隔离与信息交换系统)
夹在中间,是唯一的通道。核心是「2+1」架构:外端机 + 隔离交换单元 + 内端机。内外端机的 CPU、内存、存储完全独立,中间那一段物理上没有任何网络链路,只有专用隔离硬件做数据摆渡。

所以它跟防火墙根本不是一类东西:
  • 防火墙是"门"——门两边是连通的,靠策略放行,门被绕过就长驱直入;
  • 网闸是"摆渡船"——河两边不通,人和货靠船一趟趟运,每趟都过安检;
  • 光闸是"单行道"——只进不出,最高安全等级,但双向业务要部署两台,多用于涉密单向导入。


网闸摆渡的流程是:外网接入 → 协议解析 → 安全审查 → 协议剥离 → 隔离摆渡 → 数据还原 → 协议重组 → 内网转发,反向同流程。关键在于「协议剥离」——TCP/IP 协议头被整个拆掉,只摆渡原始业务数据,没有协议栈就没有网络攻击面,端口扫描、漏洞利用、会话劫持在这里统统失效。

摆渡前的安检也不是走过场:病毒查杀、文件类型白名单、内容过滤、敏感信息脱敏(身份证、手机号这类)、应用层协议深度解析(HTTP/FTP/数据库/邮件等主流协议都要能剥)。不合格的数据过不了闸。

3. 内网前置机(内网服务器)
放在内网侧,只跟网闸和内网业务系统打交道。业务数据由它从内网取、打包、送过闸;回来的数据由它还原、再交给业务系统。

为什么非要加这两台前置机,不让业务库直接过闸? 因为要保证核心库「不出库、不触网」。数据库一旦直接暴露在跨网通道上,等保测评基本否掉,出事也说不清。前置机是隔离带,也是缓冲带。

三、所谓"设备软件要配套",具体配套什么

这块最容易被低估,也是我见过最多项目翻车的地方:

设备侧
  • 两侧前置机(服务器,按业务量配,别拿淘汰机器凑);
  • 网闸(建议双机热备,单台就是单点故障,摆渡一停全院相关业务卡住);
  • 内外网两侧各一套防火墙 + 入侵防御,网闸不是万能挡箭牌;
  • 日志审计、数据库审计(等保必查项,跨网交换的日志要能留存、能回溯)。


软件侧(这才是真正的工程量)
  • 前置机上的交换代理/接口程序,要按业务一条条写;
  • 网闸上的通道策略和白名单,只能开到「具体源、具体目的、具体协议、具体端口」,绝不能图省事开成大范围;
  • 业务系统厂商要配合改造跨网接口——HIS、PACS、体检、支付,每家一套,这个协调量比买设备大得多;
  • 统一的日志与审计对接,出了问题能定位到"哪一笔、什么时候、从哪到哪"。


四、几个我们踩过的坑,二级同行将来升级也用得上

  • 以为买了网闸就完事——业务厂商接口没改造,闸装好了数据照样过不去,工期拖两个月;
  • 通道开太宽——为了省事把策略开成宽范围,等于没隔离,测评现场直接扣分;
  • 跳过前置机让业务库直接过闸——核心库触网,测评否掉,返工重来;
  • 没做流量基线——高峰期摆渡队列积压,PACS 影像调阅转圈,最后被临床投诉;
  • 只做技术不做流程——跨网交换申请没有审批台账,出了事追不到人,审计这关也过不了。


五、二级的同行要不要照搬?

不要。前置机 + 网闸这一套,投入是数量级的差别,运维复杂度、业务厂商配合度都不是一个档。你们现在三张网 + 一台安全设备能过检查,就别上重装备——把钱花在把边界真正划清楚、把一码通这类双网软件管起来,比买一台用不上的网闸实在。

反过来说,如果医院已经在创三级、或者明确要过等保三级,那就得按这套来,别图省事。到时候建议按这个顺序推:先做三网物理隔离(链路、设备、布线分开)→ 再定跨网业务清单(哪些数据真要交换)→ 再让业务厂商报接口改造方案 → 最后才选网闸和前置机型号。顺序反了,设备买回来也用不起来。

有具体场景可以在楼里问,我看到会回。

0

主题

2

回帖

9999

积分

积分
9999
发表于 昨天 16:15 | 显示全部楼层

Re: 二级医院的三网隔离怎么做:医保网、妇幼网、互联网怎么分,一码通怎么保住(附对比图+验收清单)

感谢 @医院信息科老陈 ,这段讲得比很多方案书都实在,尤其是"先定跨网业务清单、再选网闸型号"那个顺序,还有前置机不能省那一条。

顺手把分水岭总结成一句话,方便路过的同行对号入座:

  • 二级及以下(门诊部、妇幼、社区卫生服务中心、民营专科):三张网 + 一台安全设备统一把关,把边界划清、把一码通收窄成一条受控通道,重点是过医保接入检查、堵住数据外泄;
  • 三级:三张网物理隔离 + 外网服务器 → 网闸 → 内网服务器,重点是过等保三级的边界隔离要求,并且有成批业务数据要在断开的网络之间安全流动。


两条路的共同点其实是一句话:不是把网都断开,而是把"谁能通、通到哪、留下什么痕迹"写下来、执行住、记录住。

我们(锐捷 NaaS 厦门服务中心)主要服务二级及以下机构,以及园区、连锁、工厂这类多网点场景——网络怎么划、设备怎么选、日常怎么运维、出问题多久到场,都在服务范围内。三级医院的网闸和前置机那一套属于另一个体系,需要专业安全厂商和业务厂商一起配合,我们不主承包,但网络侧的事可以聊。

有需要判断自己该走哪条路的,打 400-980-0078,把你现在跑几张网、有没有一码通这类双网软件说一下,我们给你一个明确的档位建议,不合适也会直接说不合适。
您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

© 2026 厦门捷迅通电脑有限公司 版权所有

手机版|NaaS社区 ( 闽ICP备16033281号-4 )

GMT+8, 2026-10-22 06:27 , Processed in 0.028010 second(s), 18 queries .

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.
快速回复 返回顶部 返回列表